
30/10/2026
NAS Synology Bị Ransomware: Dấu Hiệu Và Cách Doanh Nghiệp Ứng Phó
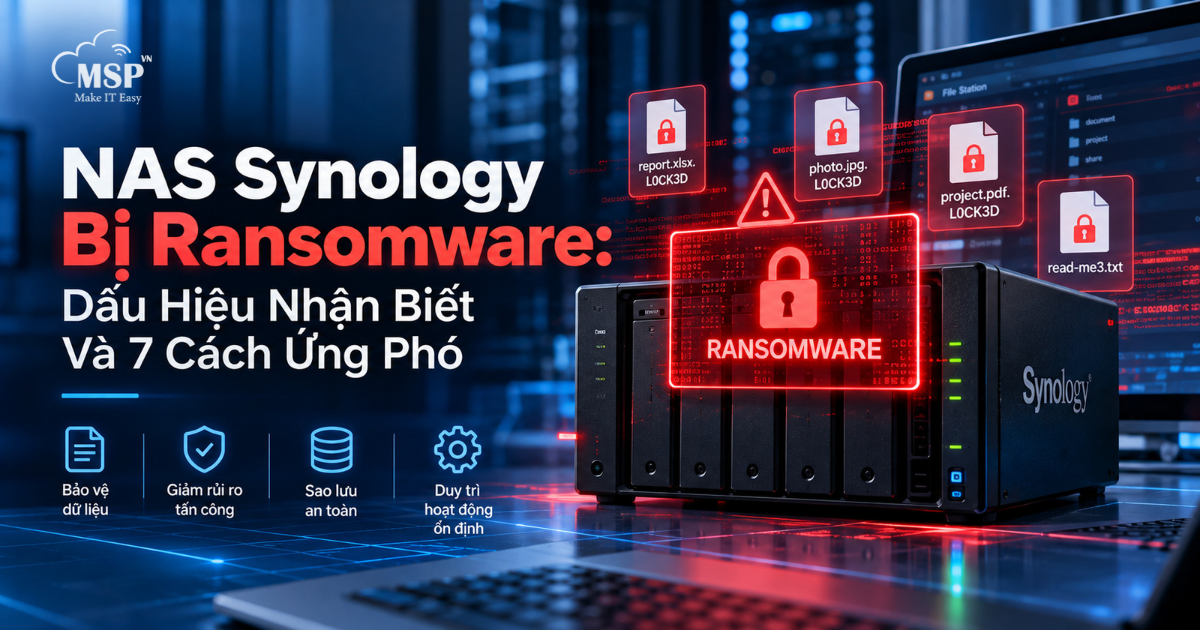
NAS Synology bị ransomware không chỉ là vấn đề của một thiết bị lưu trữ. Với doanh nghiệp sử dụng NAS để lưu tài liệu nội bộ, dữ liệu dự án, bản backup hoặc file dùng chung, một sự cố mã hóa có thể ảnh hưởng trực tiếp đến khả năng truy cập dữ liệu và hoạt động của nhiều phòng ban.
Ngày 29/10/2026, Synology chính thức cảnh báo về các cuộc tấn công ransomware nhằm vào những thiết bị đang chạy phiên bản DSM lỗi thời. Theo hãng, các tác nhân đe dọa đang khai thác một lỗ hổng đã được vá từ tháng 12/2024 để mã hóa dữ liệu và đòi tiền chuộc. Synology khuyến nghị người dùng cập nhật DSM và duy trì cập nhật tự động.
Song song đó, các báo cáo và phân tích kỹ thuật được công bố trong những ngày gần đây ghi nhận một số trường hợp có file bị đổi sang đuôi .L0CK3D – ký tự thứ hai là số 0 – và xuất hiện file đòi tiền chuộc read-me3.txt. Những dấu hiệu này đang được liên hệ với ransomware C3RB3R, nhưng việc xác định chính xác biến thể và đường xâm nhập của từng sự cố vẫn cần dựa trên bằng chứng thực tế.
Đối với doanh nghiệp, thông điệp quan trọng không phải là hoảng loạn hay mặc định mọi NAS Synology đều đang gặp nguy hiểm.
Điều cần làm là:
Kiểm tra → Cập nhật → Giảm bề mặt tấn công → Kiểm tra backup → Chuẩn bị phương án ứng phó.
1. Chuyện Gì Đang Xảy Ra Với NAS Synology?
Synology cho biết ngày 29/10/2026 rằng hãng đã xác định các tác nhân đe dọa đang khai thác một lỗ hổng đã được vá trước đó để nhắm đến thiết bị sử dụng phiên bản DSM dễ bị ảnh hưởng hoặc đã lỗi thời.
Mục tiêu của các cuộc tấn công là mã hóa dữ liệu và đòi tiền chuộc.
Điều này có nghĩa doanh nghiệp cần đặc biệt chú ý nếu NAS:
- Đang chạy DSM cũ.
- Lâu chưa kiểm tra bản cập nhật.
- Có dịch vụ quản trị hoặc file service mở trực tiếp ra Internet.
- Có nhiều tài khoản với quyền truy cập ghi dữ liệu.
- Không có lớp backup độc lập.
- Không thường xuyên kiểm tra log và hoạt động đăng nhập.
Điểm cần lưu ý là không nên suy luận rằng toàn bộ thiết bị Synology đều có cùng mức độ rủi ro.
Phiên bản DSM, package đang cài, cấu hình mạng, dịch vụ được mở và trạng thái cập nhật đều ảnh hưởng đến bề mặt tấn công.
C3RB3R có liên quan như thế nào?
Các phân tích công khai gần đây liên hệ một số trường hợp NAS bị mã hóa với ransomware C3RB3R và dấu hiệu .L0CK3D, read-me3.txt.
Tuy nhiên, một số nghiên cứu độc lập cũng nhấn mạnh rằng không nên lấy một trường hợp cộng đồng để kết luận đường xâm nhập của tất cả nạn nhân. Model NAS, phiên bản DSM, phạm vi mã hóa và nguyên nhân ban đầu cần được xác minh riêng cho từng sự cố.
Với Xpenology, doanh nghiệp cũng cần thận trọng khi áp dụng kết luận từ Synology chính hãng, bởi đây không phải nền tảng phần cứng chính thức của Synology và tình trạng cập nhật, driver cũng như hỗ trợ có thể khác.
2. Dấu Hiệu NAS Synology Có Thể Đã Bị Ransomware
Khi ransomware bắt đầu mã hóa dữ liệu, những biểu hiện rõ nhất thường xuất hiện ở file và khả năng truy cập.
Các báo cáo gần đây ghi nhận một số dấu hiệu gồm:
File xuất hiện đuôi .L0CK3D
Tài liệu, hình ảnh hoặc những file vốn hoạt động bình thường bị đổi tên và gắn thêm extension mới.
Ví dụ:
report.xlsx
có thể trở thành dạng:
report.xlsx.L0CK3D
Sự xuất hiện của extension này là một Indicator of Compromise đáng chú ý, nhưng vẫn không nên dùng extension duy nhất để xác định chính xác ransomware.
Xuất hiện file read-me3.txt
Đây là file chứa thông báo liên quan đến tiền chuộc được ghi nhận trong những trường hợp liên hệ với C3RB3R.
File không thể mở như bình thường
Người dùng vẫn có thể nhìn thấy file trong thư mục nhưng nội dung không thể được đọc bởi ứng dụng tương ứng.
Đây là một điểm rất quan trọng:
RAID khỏe không đồng nghĩa dữ liệu còn an toàn.
Ổ cứng có thể hoạt động bình thường, volume vẫn online nhưng nội dung file đã bị mã hóa bởi một tài khoản hoặc tiến trình có quyền ghi.
Xuất hiện hoạt động đăng nhập bất thường
Doanh nghiệp nên rà soát:
- Login thất bại.
- IP lạ.
- Tài khoản không quen thuộc.
- Hoạt động ngoài giờ.
- Thay đổi quyền.
- Những kết nối từ xa bất thường.
Synology cũng khuyến nghị người dùng kiểm tra log thường xuyên và sử dụng các tính năng bảo vệ tài khoản để giảm nguy cơ truy cập trái phép.
3. Vì Sao Ransomware Trên NAS Có Thể Gây Ảnh Hưởng Lớn Cho Doanh Nghiệp?
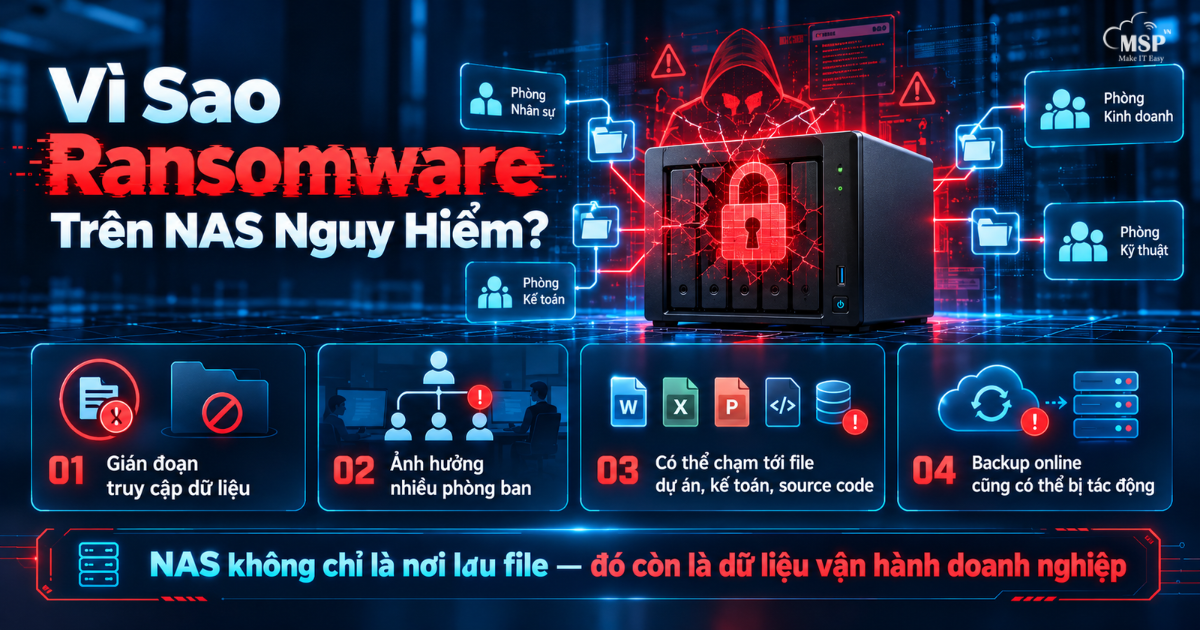
NAS thường không chỉ lưu một vài file cá nhân.
Trong môi trường doanh nghiệp, nó có thể chứa:
- File dùng chung.
- Hồ sơ khách hàng.
- Tài liệu dự án.
- Hồ sơ kế toán.
- File thiết kế.
- Source code.
- Dữ liệu phòng ban.
- Backup của máy tính hoặc server.
- Dữ liệu camera hoặc ứng dụng.
Vì vậy, khi NAS bị mã hóa, tác động có thể lan tới nhiều bộ phận cùng lúc.
NAS cũng có thể chính là nơi chứa backup
Đây là tình huống đặc biệt nguy hiểm.
Doanh nghiệp có thể nghĩ:
“Dữ liệu đã được backup lên NAS nên an toàn.”
Nhưng nếu bản backup luôn online và có thể bị tài khoản bị xâm nhập ghi hoặc xóa, ransomware vẫn có khả năng tác động tới lớp backup đó.
Backup chỉ thực sự hữu ích khi doanh nghiệp có khả năng khôi phục lại dữ liệu sau sự cố.
Đó là lý do Synology khuyến nghị doanh nghiệp duy trì bản sao offline, mã hóa backup, kiểm tra khả năng restore và áp dụng nguyên tắc 3-2-1.
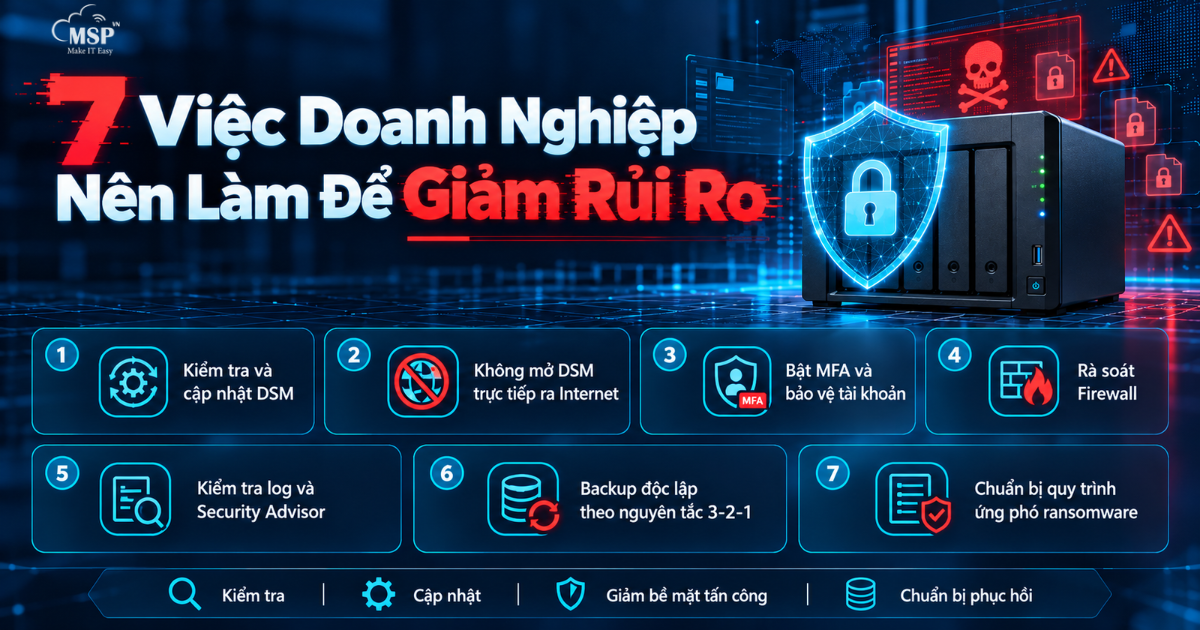
4. 7 Việc Doanh Nghiệp Nên Làm Để Giảm Rủi Ro NAS Synology Bị Ransomware
4.1. Kiểm tra và cập nhật DSM
Đây là ưu tiên đầu tiên với hệ thống chưa có dấu hiệu bị xâm nhập.
Synology đã xác nhận các cuộc tấn công hiện tại nhắm tới những hệ thống chạy phiên bản DSM dễ bị ảnh hưởng hoặc lỗi thời và khuyến nghị cập nhật ngay.
IT nên kiểm tra:
- Model NAS.
- DSM version.
- Package đang cài.
- Security Advisory liên quan.
- Trạng thái hỗ trợ của thiết bị.
Đồng thời nên cân nhắc bật automatic update nếu phù hợp với chính sách vận hành.
4.2. Không mở DSM trực tiếp ra Internet nếu không cần thiết
Đây là khuyến nghị trực tiếp từ Synology.
Nếu doanh nghiệp cần truy cập file từ bên ngoài, Synology khuyến nghị ưu tiên sử dụng VPN thay vì để DSM hoặc file service tiếp xúc Internet một cách không cần thiết.
Ngoài ra cần rà soát:
- Port forwarding.
- NAT.
- Firewall.
- Reverse proxy.
- Các dịch vụ không còn sử dụng.
- Tài khoản được phép remote access.
Mục tiêu là giảm attack surface.
4.3. Bật MFA và bảo vệ tài khoản
Mật khẩu mạnh vẫn cần thiết nhưng không nên là lớp bảo vệ duy nhất.
Synology khuyến nghị:
- Multi-factor authentication.
- Auto Block.
- Account Protection.
- Phân quyền người dùng.
- Vô hiệu hóa tài khoản admin mặc định khi phù hợp.
- Chỉ cấp quyền cần thiết.
Đặc biệt nên hạn chế việc sử dụng tài khoản quản trị cho hoạt động file hằng ngày.
4.4. Bật và rà soát Firewall
NAS không nên cho phép mọi địa chỉ truy cập mọi dịch vụ chỉ vì “dễ quản lý”.
Firewall DSM có thể được cấu hình để cho phép hoặc chặn truy cập dựa trên IP và port.
Doanh nghiệp nên xác định:
Ai cần truy cập? → Từ đâu? → Dịch vụ nào?
Thay vì:
Cho phép tất cả → xử lý sau nếu có sự cố.
4.5. Kiểm tra log và Security Advisor
Synology Security Advisor có thể hỗ trợ kiểm tra cấu hình và các vấn đề bảo mật phổ biến.
Log Center cũng giúp IT kiểm tra:
- Login.
- Hoạt động tài khoản.
- File transfer khi logging được bật.
- Một số dấu hiệu bất thường.
Điều này đặc biệt hữu ích khi cần xác định:
Sự cố bắt đầu từ khi nào?
4.6. Xây dựng backup độc lập theo nguyên tắc 3-2-1
Một NAS không nên đồng thời là:
Dữ liệu chính + bản backup duy nhất.
Synology khuyến nghị áp dụng chiến lược 3-2-1 backup, duy trì bản sao độc lập và định kỳ kiểm tra khả năng restore.
Về nguyên tắc:
- Có nhiều bản sao dữ liệu.
- Lưu trên nhiều loại phương tiện/vị trí.
- Có ít nhất một bản ngoài hệ thống chính hoặc offline phù hợp.
Quan trọng không kém là test restore.
Backup báo “Successful” không có nghĩa chắc chắn toàn bộ dữ liệu cần thiết có thể phục hồi đúng cách.
4.7. Chuẩn bị quy trình ứng phó ransomware
Doanh nghiệp không nên bắt đầu tìm số điện thoại của IT hoặc người quản trị NAS sau khi dữ liệu đã bị mã hóa.
Nên chuẩn bị trước:
- Ai được quyền cô lập NAS?
- Ai quản lý Firewall?
- Backup nằm ở đâu?
- Ai có tài khoản quản trị?
- Hệ thống nào quan trọng nhất?
- Ai phụ trách phục hồi?
- Cần liên hệ những đơn vị nào?
Một quy trình đơn giản nhưng được chuẩn bị trước thường hữu ích hơn một tài liệu rất phức tạp nhưng không ai biết cách sử dụng.
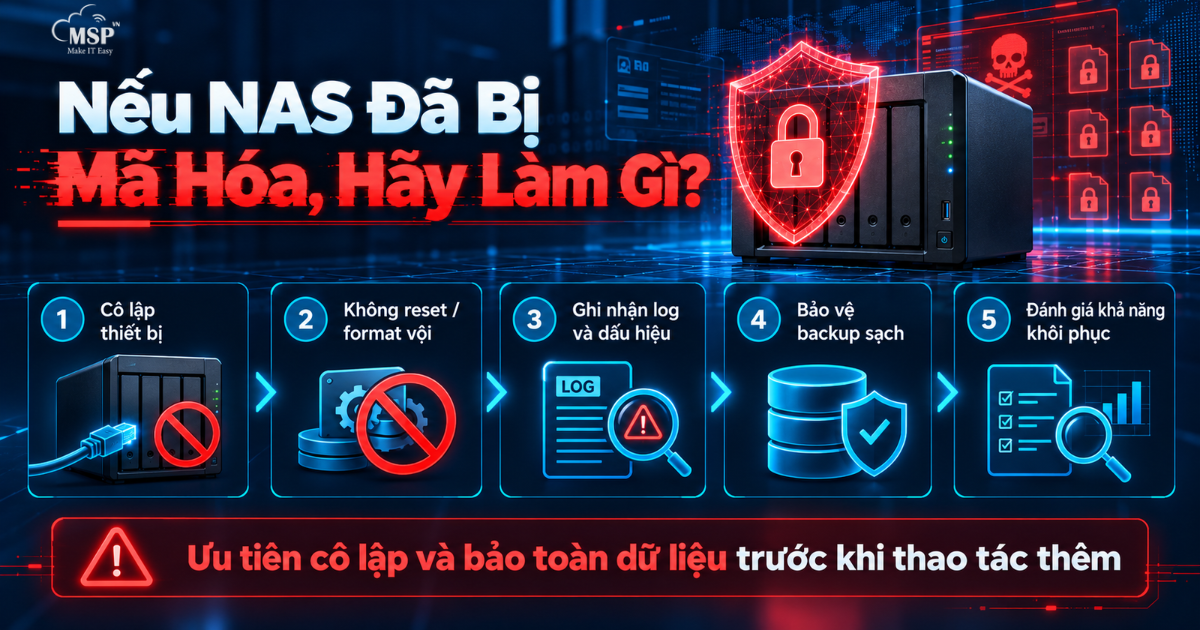
5. Nếu NAS Đã Xuất Hiện File Bị Mã Hóa, Cần Làm Gì?
Đây là phần cần phân biệt với hệ thống chưa bị tấn công.
Nếu NAS đang có dấu hiệu bị ransomware, không nên vội vàng cập nhật, reset hoặc thực hiện hàng loạt thay đổi trước khi đánh giá tình trạng.
Bước 1: Cô lập thiết bị
CISA và chính Synology đều đặt cô lập hệ thống bị ảnh hưởng là hành động đầu tiên trong quy trình ứng phó ransomware.
Có thể cần:
- Ngắt kết nối mạng của NAS bị ảnh hưởng.
- Chặn truy cập từ Internet.
- Ngăn ransomware tiếp tục truy cập hệ thống khác.
- Rà soát các máy tính đang mount shared folder.
Bước 2: Không vội xóa, reset hoặc format
Các thao tác này có thể làm mất log hoặc bằng chứng cần cho quá trình điều tra và phục hồi.
CISA cũng lưu ý việc tắt nguồn chỉ nên thực hiện khi không thể cô lập thiết bị bằng cách khác vì có thể làm mất bằng chứng trong bộ nhớ.
Bước 3: Ghi nhận tình trạng
Doanh nghiệp nên lưu lại:
- DSM version.
- Model.
- Package đang chạy.
- Thời điểm phát hiện.
- Extension file bị mã hóa.
- Ransom note.
- Log đăng nhập.
- IP bất thường.
- Những thao tác đã thực hiện.
Synology khuyến nghị chuẩn bị những thông tin này khi điều tra sự cố ransomware.
Bước 4: Bảo vệ backup
Không vội kết nối backup sạch trở lại hệ thống đang bị nghi xâm nhập.
Trước tiên cần đảm bảo:
- Backup không bị ransomware tác động.
- Credential đã được kiểm tra.
- Môi trường phục hồi sạch.
- Nguyên nhân xâm nhập đã được xử lý.
Bước 5: Đánh giá khả năng khôi phục
Ưu tiên nên là:
Backup sạch → Snapshot phù hợp → Các nguồn dữ liệu khác → Phương án phục hồi chuyên sâu
Không nên mặc định trả tiền chuộc sẽ lấy lại được dữ liệu. CISA không khuyến khích trả tiền chuộc và lưu ý việc thanh toán không đảm bảo dữ liệu sẽ được phục hồi.
6. Backup NAS Thế Nào Để Không “Mất Cả Bản Chính Lẫn Bản Sao”?
Một sai lầm thường gặp là đồng bộ dữ liệu theo thời gian thực và coi đó là backup.
Nếu file gốc bị mã hóa và hệ thống ngay lập tức đồng bộ phiên bản đã mã hóa sang nơi khác, doanh nghiệp có thể mất luôn khả năng quay lại dữ liệu sạch.
Do đó, chiến lược backup nên cân nhắc:
Nhiều phiên bản
Giữ nhiều điểm phục hồi giúp doanh nghiệp quay lại thời điểm trước khi sự cố xảy ra.
Bản sao tách biệt
Bản backup không nên luôn nằm trong cùng phạm vi credential và network với dữ liệu chính.
Backup off-site hoặc offline
Có thể giúp giảm ảnh hưởng nếu hệ thống sản xuất bị compromise.
Snapshot
Snapshot có thể là một lớp hỗ trợ phục hồi hữu ích khi được thiết kế đúng, nhưng không nên được xem là sự thay thế hoàn toàn cho backup độc lập.
Kiểm tra restore
Định kỳ chọn một số dữ liệu và thử khôi phục.
Mục tiêu cuối cùng của backup không phải là:
“Có file backup.”
Mà là:
“Có thể phục hồi dữ liệu trong tình huống sự cố.”
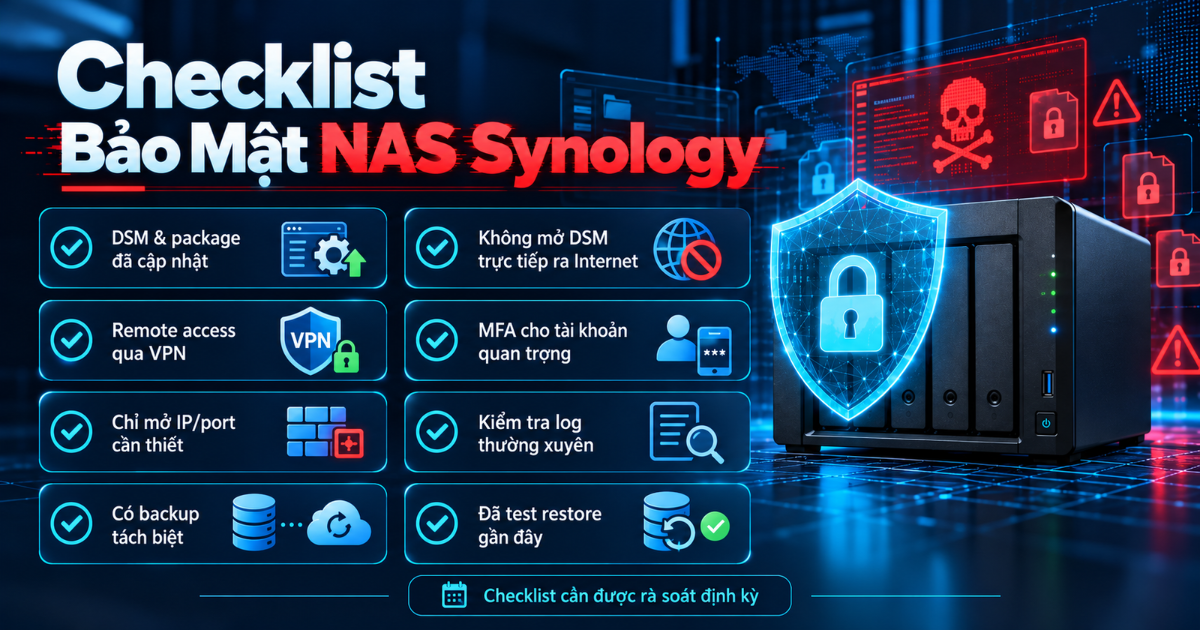
7. Checklist Bảo Mật NAS Synology Cho Doanh Nghiệp
| Hạng mục | Cần kiểm tra |
|---|---|
| DSM | Đã cập nhật bản phù hợp chưa? |
| Package | Có package cũ hoặc không còn sử dụng không? |
| Internet Exposure | DSM có đang mở trực tiếp ra Internet không? |
| Remote Access | Có thể chuyển sang VPN không? |
| MFA | Tài khoản quan trọng đã bật chưa? |
| Admin | Tài khoản admin mặc định có còn hoạt động không? |
| Firewall | Chỉ cho phép IP/port cần thiết chưa? |
| Permissions | User có đang được cấp quyền quá rộng không? |
| Logs | Có kiểm tra login và hoạt động bất thường không? |
| Backup | Có ít nhất một bản tách biệt không? |
| Restore | Đã test khôi phục gần đây chưa? |
| Incident Response | Có đầu mối và quy trình khi bị mã hóa chưa? |
Doanh nghiệp không cần đợi đến khi có cảnh báo ransomware mới kiểm tra checklist này.
Nó nên trở thành một phần trong quá trình vận hành và bảo trì hệ thống.
8. MSP Có Thể Hỗ Trợ Doanh Nghiệp Khi Gặp Sự Cố Ransomware Như Thế Nào?
Khi dữ liệu gặp sự cố, điều doanh nghiệp cần trước tiên không phải là một lời hứa “chắc chắn khôi phục được”.
Điều cần thiết là đánh giá tình trạng thực tế.
Theo hồ sơ năng lực, MSP hiện có phạm vi hỗ trợ khắc phục sự cố, truy vết và điều tra tấn công, hỗ trợ khôi phục dữ liệu, bảo trì máy chủ và hạ tầng CNTT.
Tùy tình trạng cụ thể, quá trình trao đổi có thể bắt đầu từ:
- NAS model nào?
- DSM version nào?
- File đã bị mã hóa chưa?
- Có ransom note không?
- Có backup không?
- Backup nằm ở đâu?
- NAS có mở dịch vụ ra Internet không?
- Có log nào còn lưu không?
- Có máy tính hoặc server khác cùng bị ảnh hưởng không?
Từ những thông tin đó mới có thể xác định hướng:
Cô lập → Đánh giá → Bảo toàn dữ liệu → Xác định phạm vi → Xem xét khả năng phục hồi → Gia cố hệ thống
MSP cũng có phạm vi giám sát an toàn mạng, tư vấn và đánh giá an toàn thông tin trong danh mục năng lực hiện tại.
Điều quan trọng là doanh nghiệp nên liên hệ hỗ trợ trước khi thực hiện những thao tác không thể đảo ngược như reset, format hoặc ghi đè dữ liệu lên hệ thống bị ảnh hưởng.
Kết Luận: Đừng Đợi NAS Bị Mã Hóa Mới Bắt Đầu Kiểm Tra Bảo Mật
Sự kiện ransomware được Synology cảnh báo ngày 29/10/2026 là một lời nhắc rõ ràng rằng thiết bị lưu trữ doanh nghiệp cũng cần được cập nhật và bảo vệ như server, Firewall hay endpoint.
Nếu NAS đang hoạt động bình thường, doanh nghiệp nên ưu tiên:
Cập nhật DSM → hạn chế Internet exposure → bật MFA → rà soát quyền → kiểm tra backup → test restore.
Nếu NAS Synology bị ransomware hoặc đã xuất hiện dấu hiệu file bị mã hóa:
Cô lập trước → bảo toàn bằng chứng → đánh giá phạm vi → bảo vệ backup → lập phương án phục hồi.
Đặc biệt, không nên vội reset hoặc format thiết bị nếu dữ liệu còn quan trọng và chưa được đánh giá.
Bảo mật NAS không chỉ là bảo vệ một thiết bị.
Đó là bảo vệ dữ liệu đang hỗ trợ hoạt động kinh doanh của doanh nghiệp.
Chia sẻ: