
18/11/2026
Cisco Meraki MS Và VLAN: Giải Pháp Phân Tách Mạng Cho Doanh Nghiệp
Cisco Meraki VLAN là một trong những cách doanh nghiệp có thể tổ chức hệ thống mạng rõ ràng hơn khi cùng một hạ tầng phải phục vụ nhiều nhóm người dùng và thiết bị khác nhau.
Trong một văn phòng, nhân viên cần truy cập máy chủ, máy in và các ứng dụng nội bộ. Khách đến làm việc chỉ cần Internet. Trong khi đó, camera IP, máy chấm công, cảm biến hoặc những thiết bị IoT khác cũng cần kết nối mạng nhưng không nhất thiết được quyền truy cập vào máy tính của nhân viên.
Nếu tất cả cùng nằm trong một mạng mà không có phương án phân đoạn và kiểm soát phù hợp, việc quản lý trở nên khó hơn. Khi xảy ra sự cố, IT cũng khó xác định nhóm thiết bị nào đang tạo lưu lượng bất thường hoặc cần áp dụng chính sách riêng.
VLAN giúp chia một hạ tầng mạng vật lý thành những mạng logic khác nhau. Với Cisco Meraki MS, người quản trị có thể cấu hình Access Port, Trunk Port, VLAN và theo dõi trạng thái các cổng tập trung trên Meraki Dashboard. Cisco cũng hỗ trợ quản trị nhiều switch port tập trung thông qua Dashboard, giúp việc triển khai trên hệ thống lớn thuận tiện hơn.
Tuy nhiên, phân chia VLAN chỉ là một phần của thiết kế. Muốn hạn chế truy cập giữa mạng nhân viên, mạng khách và IoT, doanh nghiệp còn cần xác định rõ gateway, routing và chính sách kiểm soát lưu lượng.
1. VLAN Là Gì Và Vì Sao Doanh Nghiệp Nên Phân Chia Mạng?
VLAN, viết tắt của Virtual Local Area Network, cho phép chia một hạ tầng Layer 2 thành các miền mạng logic riêng.
Có thể hình dung một Switch vật lý có 48 cổng nhưng các cổng không nhất thiết phải thuộc cùng một mạng.
Ví dụ:
- Cổng 1–20 dành cho nhân viên.
- Cổng 21–30 dành cho camera.
- Một số cổng uplink truyền nhiều VLAN.
- Access Point có thể phục vụ nhiều SSID và ánh xạ từng SSID vào VLAN khác nhau.
Nhờ đó, doanh nghiệp có thể tổ chức mạng theo vai trò của người dùng và thiết bị thay vì chỉ theo vị trí vật lý.
VLAN giúp quản lý dễ hơn
Khi camera, nhân viên và khách được chia thành các mạng riêng, IT dễ xác định:
- Nhóm nào đang sử dụng địa chỉ IP nào.
- Thiết bị nào thuộc khu vực nào.
- Chính sách nào cần áp dụng.
- Sự cố đang xuất hiện ở nhóm nào.
VLAN hỗ trợ kiểm soát lưu lượng
Doanh nghiệp có thể xây dựng chính sách khác nhau cho từng VLAN.
Ví dụ:
Employee VLAN có thể được phép truy cập server nội bộ.
Guest VLAN chỉ được ra Internet.
IoT VLAN chỉ được phép giao tiếp với server quản lý hoặc những đích thật sự cần thiết.
Nhưng có một điểm rất quan trọng:
VLAN không phải Firewall.
Việc đặt hai thiết bị ở hai VLAN khác nhau không tự động bảo đảm chúng không thể giao tiếp.
Nếu hệ thống có inter-VLAN routing, lưu lượng vẫn có thể đi giữa hai mạng nếu thiết bị Layer 3 và chính sách bảo mật cho phép.
Vì vậy, phân đoạn VLAN nên được kết hợp với:
Routing + Firewall/ACL + Access Policy tùy theo kiến trúc.
2. Cisco Meraki MS Hỗ Trợ VLAN Như Thế Nào?
Cisco Meraki MS cho phép người quản trị cấu hình switch port thông qua Meraki Dashboard.
Theo tài liệu Cisco hiện hành, switch port có thể được cấu hình thành Access hoặc Trunk. Dashboard cũng cho phép quản trị viên cấu hình VLAN, bật/tắt port, theo dõi trạng thái, traffic, PoE, LLDP và nhiều thông tin khác của từng cổng.
Điều này đặc biệt hữu ích trong môi trường có nhiều Switch.
Thay vì phải cấu hình từng thiết bị độc lập theo cách truyền thống, Dashboard hỗ trợ chỉnh sửa nhiều port tập trung. Cisco gọi một phần khả năng này là Virtual Stacking, cho phép quản lý port trên nhiều switch ngay cả khi chúng không nằm trong cùng một physical stack.
VLAN trên Switch không đồng nghĩa VLAN routing
Đây là điểm dễ nhầm.
Một Cisco Meraki MS có thể gán VLAN cho switch port, nhưng việc định tuyến giữa các VLAN là một chức năng Layer 3.
Nếu routing được thực hiện tại Switch Layer 3, cần tạo SVI – Switched Virtual Interface – cho VLAN tương ứng. Cisco xác nhận chỉ những VLAN có SVI phù hợp mới được switch thực hiện Layer 3 routing.
Trong kiến trúc khác, gateway cho VLAN có thể nằm trên Firewall hoặc Router.
Do đó, khi thiết kế cần xác định:
Switch chỉ chuyển mạch VLAN hay Switch cũng là gateway Layer 3?
Không nên mặc định mọi model Cisco Meraki MS đều có cùng khả năng Layer 3.
3. Phân Chia VLAN Cho Nhân Viên, Khách Và Thiết Bị IoT
Một mô hình đơn giản cho văn phòng có thể chia thành ba nhóm chính.
| Nhóm mạng | VLAN ID minh họa | Thiết bị điển hình | Quyền truy cập tham khảo |
|---|---|---|---|
| Employee VLAN | 10 | PC, laptop, thiết bị nhân viên | Internet + tài nguyên nội bộ theo quyền |
| Guest VLAN | 20 | Điện thoại/laptop của khách | Chủ yếu Internet |
| IoT VLAN | 30 | Camera, máy chấm công, cảm biến | Chỉ hệ thống cần thiết |
Các VLAN ID 10, 20 và 30 chỉ là ví dụ minh họa, không phải cấu hình mặc định hoặc yêu cầu của Cisco.
Employee VLAN – Mạng dành cho nhân viên
Employee VLAN thường chứa các thiết bị làm việc như:
- Desktop.
- Laptop.
- IP Phone nếu thiết kế phù hợp.
- Một số máy in hoặc thiết bị nghiệp vụ.
Nhóm này có thể cần truy cập:
- File server.
- Máy in.
- ERP.
- Ứng dụng nội bộ.
- Internet.
Tuy nhiên, ngay cả trong Employee VLAN, doanh nghiệp lớn vẫn có thể cần chia nhỏ hơn theo phòng ban hoặc mức độ nhạy cảm.
Ví dụ:
Finance VLAN, Engineering VLAN, Management VLAN.
Không phải doanh nghiệp nào cũng cần chia chi tiết như vậy. Phân đoạn quá nhiều cũng làm tăng độ phức tạp quản trị.
Mục tiêu là tạo số VLAN đủ để quản lý và kiểm soát, không phải tạo càng nhiều càng tốt.
Guest VLAN – Tách khách khỏi tài nguyên nội bộ
Khách truy cập thường chỉ cần:
WiFi → Internet
Họ thường không cần truy cập:
- File server.
- Camera.
- Printer nội bộ.
- Thiết bị nhân viên.
- Hệ thống quản trị.
Vì vậy, Guest VLAN nên được tách khỏi mạng nhân viên và kết hợp với chính sách kiểm soát tại Firewall, gateway hoặc cơ chế policy phù hợp.
Nếu Guest WiFi được cung cấp qua Access Point, SSID dành cho khách có thể được ánh xạ vào VLAN tương ứng trong mô hình bridge/tagged VLAN phù hợp.
Switch port kết nối Access Point thường cần được cấu hình Trunk nếu AP phải truyền traffic của nhiều VLAN. Tài liệu kiến trúc Meraki cũng minh họa việc AP kết nối qua trunk và các SSID có thể tạo traffic được gắn tag VLAN tương ứng.
IoT VLAN – Hạn chế phạm vi truy cập của thiết bị chuyên dụng
IoT trong doanh nghiệp có thể gồm:
- Camera IP.
- Máy chấm công.
- Cảm biến.
- Thiết bị giám sát.
- Một số thiết bị điều khiển.
- Thiết bị nghiệp vụ.
Những thiết bị này thường có nhu cầu truy cập rất khác laptop nhân viên.
Ví dụ, camera có thể chỉ cần kết nối tới NVR hoặc hệ thống quản lý.
Máy chấm công có thể chỉ cần giao tiếp với một server cụ thể.
Nếu tất cả IoT được đưa vào Employee VLAN mà không có lý do rõ ràng, phạm vi truy cập có thể rộng hơn mức cần thiết.
Một cách tiếp cận hợp lý hơn là:
IoT VLAN → Chỉ cho phép các luồng thực sự cần → Chặn những luồng không cần thiết
Tuy nhiên, chính sách cụ thể phải được thiết kế dựa trên ứng dụng thực tế. Không nên chặn toàn bộ trước rồi mới phát hiện thiết bị nghiệp vụ không hoạt động.
4. Access Port Và Trunk Port Có Vai Trò Gì?
Đây là hai khái niệm quan trọng nhất khi triển khai VLAN trên Cisco Meraki MS.
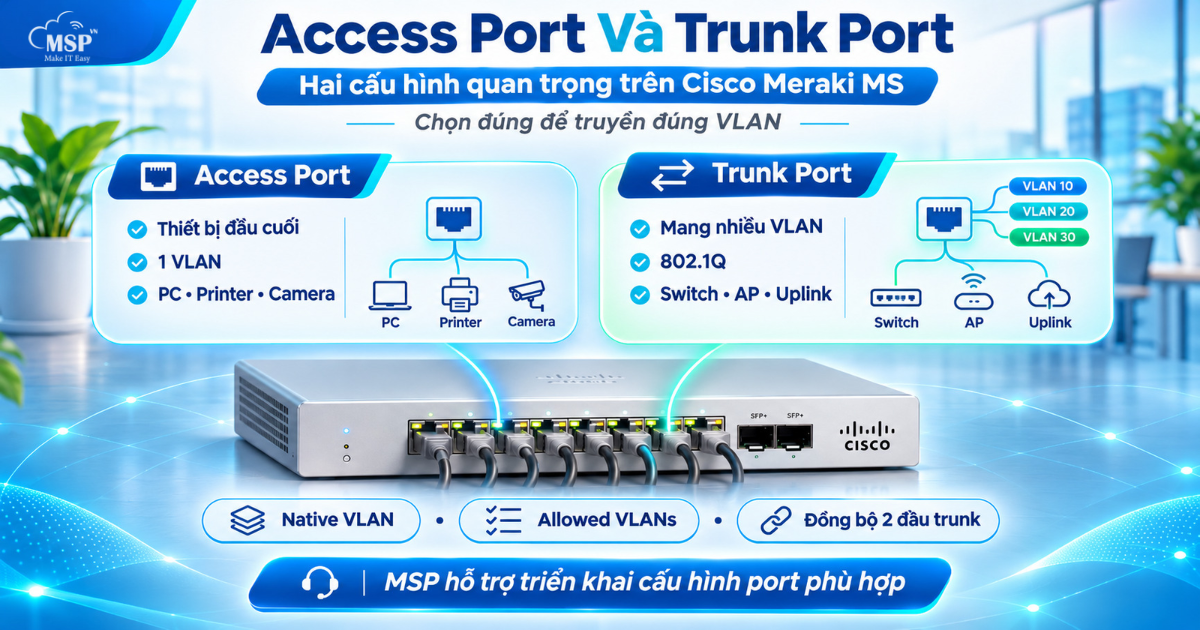
Access Port – Cho thiết bị đầu cuối
Theo Cisco, Access Port được thiết kế cho các thiết bị đầu cuối như workstation và printer. Port thuộc một VLAN xác định và chỉ truyền traffic untagged ở phía thiết bị đầu cuối.
Ví dụ:
Máy tính nhân viên cắm vào Switch Port 5.
Port 5 được cấu hình:
Type: Access
VLAN: 10
Máy tính không cần biết VLAN 10 là gì. Switch sẽ đưa traffic của cổng này vào Employee VLAN.
Access Port phù hợp với:
- PC.
- Printer.
- Camera.
- Máy chấm công.
- Thiết bị đầu cuối thông thường.
Trunk Port – Truyền nhiều VLAN
Trunk được sử dụng khi một kết nối cần mang traffic của nhiều VLAN.
Cisco Meraki định nghĩa Trunk Port là port có khả năng chấp nhận và truyền traffic được tag theo IEEE 802.1Q. Trunk thường được sử dụng giữa Switch với Switch hoặc Switch với Access Point.
Ví dụ:
Switch A kết nối Switch B và cần mang:
- VLAN 10.
- VLAN 20.
- VLAN 30.
Hai đầu kết nối có thể được cấu hình trunk và cho phép ba VLAN này đi qua.
Native VLAN là gì?
Native VLAN xử lý traffic không được tag trên trunk.
Theo tài liệu Cisco, nếu Native VLAN được định nghĩa thì VLAN đó cần nằm trong danh sách Allowed VLANs. Nếu muốn drop untagged traffic trên trunk, Cisco hiện khuyến nghị để trường Native VLAN trống thay vì cấu hình một Native VLAN nhưng loại nó khỏi Allowed VLANs.
Allowed VLANs là gì?
Allowed VLANs xác định VLAN nào được phép đi qua trunk.
Ví dụ:
10,20,30
nghĩa là trunk chỉ cần truyền ba VLAN này.
Cisco khuyến nghị loại bỏ những VLAN không cần thiết khỏi trunk để giảm phạm vi flooding và duy trì cấu hình rõ ràng hơn. Hai đầu trunk cũng nên có Native VLAN và Allowed VLANs tương ứng để tránh mismatch.
5. Ví Dụ Triển Khai Cisco Meraki VLAN Trong Văn Phòng
Giả sử doanh nghiệp có:
- 80 nhân viên.
- WiFi cho nhân viên.
- WiFi cho khách.
- 20 camera IP.
- 2 máy chấm công.
- Một Firewall/Gateway.
- Cisco Meraki MS.
- Access Point doanh nghiệp.
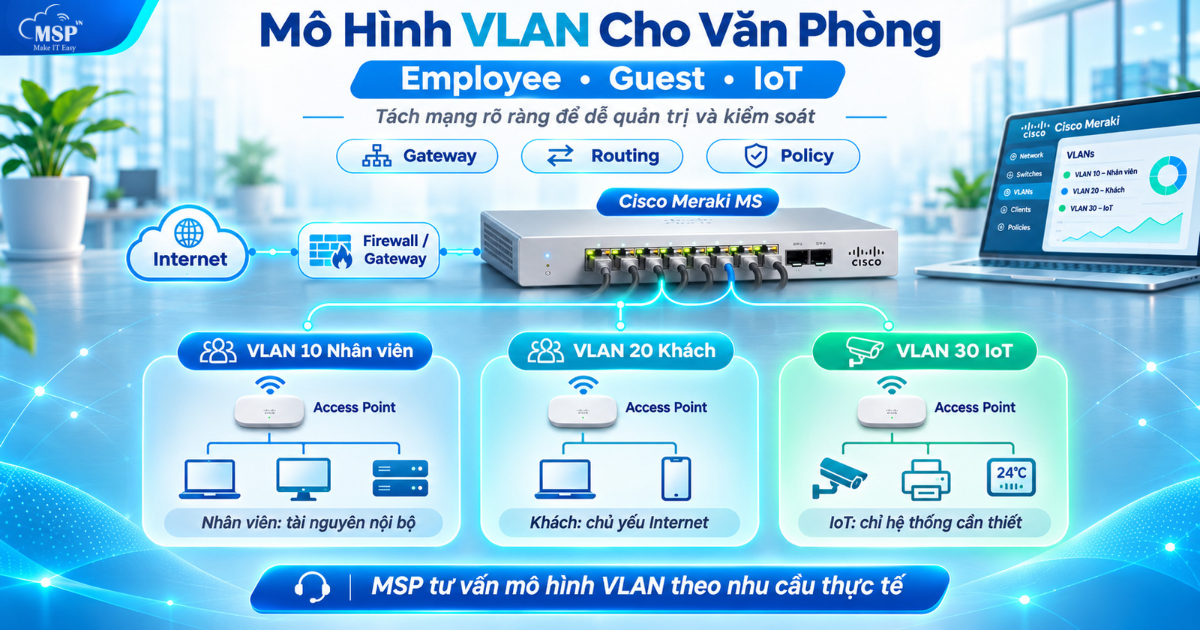
Mô hình logic có thể là:
Internet
↓
Firewall / Gateway
↓
Cisco Meraki MS
├── VLAN 10 – Employee
├── VLAN 20 – Guest
└── VLAN 30 – IoT
↓
Access Point → Employee SSID / Guest SSID
Bước 1 – Xác định nhóm mạng
IT xác định ba nhóm cần tách:
Employee – Guest – IoT
Bước 2 – Quy hoạch VLAN và IP
Ví dụ minh họa:
Employee VLAN 10 → 10.10.10.0/24
Guest VLAN 20 → 10.10.20.0/24
IoT VLAN 30 → 10.10.30.0/24
Dải IP chỉ là ví dụ; doanh nghiệp phải quy hoạch dựa trên hạ tầng thực tế và tránh subnet overlap.
Bước 3 – Xác định gateway
Gateway của từng VLAN có thể nằm:
- Trên Firewall/Gateway.
- Hoặc trên Switch Layer 3 phù hợp.
Nếu Cisco Meraki MS thực hiện Layer 3 routing, SVI phải được cấu hình cho các VLAN cần route.
Bước 4 – Cấu hình Access Port
PC nhân viên:
Access → VLAN 10
Camera:
Access → VLAN 30
Máy chấm công:
Access → VLAN 30
Bước 5 – Cấu hình Trunk
Uplink giữa Switch và Gateway hoặc giữa hai Switch có thể cần:
Trunk → Allowed VLANs 10,20,30
Cấu hình thực tế còn phụ thuộc native/management VLAN và kiến trúc.
Bước 6 – Cấu hình Access Point
Nếu AP phát:
- Employee SSID.
- Guest SSID.
và mỗi SSID được ánh xạ vào VLAN riêng, uplink tới AP cần truyền những VLAN tương ứng theo mô hình triển khai.
Bước 7 – Áp chính sách giữa VLAN
Đây là bước quyết định việc phân tách có thực sự mang ý nghĩa bảo mật hay không.
Ví dụ:
Guest VLAN → Internet: Allow
Guest VLAN → Employee Network: Deny
IoT VLAN → Camera/NVR Server: Allow
IoT VLAN → Employee Network: Deny hoặc hạn chế theo nhu cầu
Policy cụ thể phải được xây dựng sau khi xác định luồng ứng dụng thực tế.
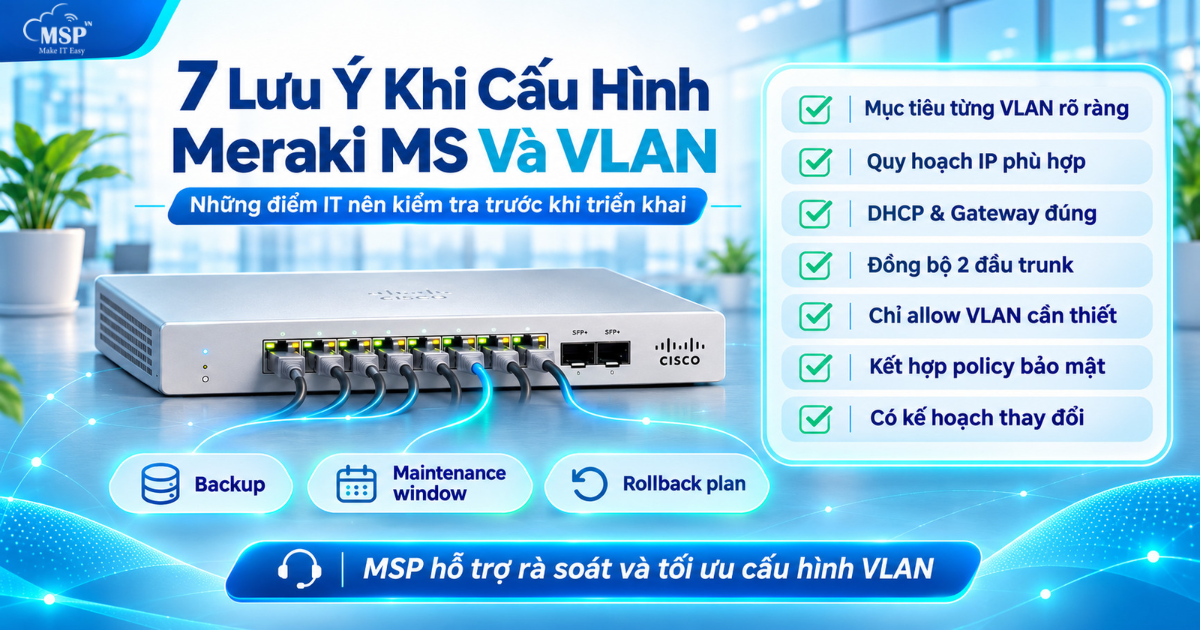
6. 7 Lưu Ý Khi Cấu Hình Cisco Meraki MS Và VLAN
1. Không tạo VLAN chỉ vì “có thể tạo”
Mỗi VLAN nên có mục đích rõ ràng:
Ai sử dụng? Thiết bị nào thuộc VLAN? Cần truy cập đâu?
2. Quy hoạch IP cùng với VLAN
Nếu VLAN được thiết kế riêng nhưng subnet và DHCP không rõ ràng, hệ thống vẫn khó quản lý.
3. Kiểm tra DHCP và Default Gateway
Client có thể nằm đúng VLAN nhưng vẫn không truy cập mạng nếu DHCP hoặc gateway sai.
4. Đồng bộ hai đầu Trunk
Native VLAN hoặc Allowed VLAN mismatch là nguyên nhân phổ biến khiến một số VLAN không đi qua được. Cisco đặc biệt lưu ý điều này trong tài liệu kết nối Meraki với switch khác hãng.
5. Chỉ Allow VLAN thực sự cần
Không phải uplink nào cũng cần Allowed VLANs: All.
Pruning VLAN không cần thiết giúp cấu hình dễ hiểu hơn và giảm phạm vi traffic không cần thiết.
6. Tách VLAN chưa đủ để bảo mật
Cần kiểm tra thêm:
- Inter-VLAN routing.
- Firewall rules.
- ACL.
- Access policies.
- Quyền truy cập tài nguyên.
7. Lập kế hoạch thay đổi trên hệ thống đang hoạt động
Thay đổi VLAN, gateway hoặc Layer 3 interface có thể làm gián đoạn kết nối nếu cấu hình không đồng bộ.
Cisco cũng lưu ý một số thay đổi Layer 3 trên các model MS nhất định có thể gây gián đoạn ngắn do hardware table được xây dựng lại, và khuyến nghị thực hiện trong maintenance window phù hợp.
Vì vậy, trước khi thay đổi nên có:
Backup cấu hình/thông tin → Kế hoạch thay đổi → Maintenance window → Kiểm tra sau triển khai → Rollback plan
7. MSP Hỗ Trợ Doanh Nghiệp Triển Khai Hạ Tầng Cisco Meraki Như Thế Nào?
MSP hiện có phạm vi hoạt động gồm tư vấn và thiết kế hệ thống CNTT, triển khai và tối ưu hệ thống, xử lý sự cố, cho thuê hệ thống và nhân lực IT; hồ sơ năng lực cũng có nhóm thiết bị và vật tư mạng.
Website MSP hiện có danh mục riêng cho Cisco Meraki và Cisco Meraki Switch, bao gồm nhiều dòng MS phục vụ vai trò access và Layer 3 tùy model.
Với bài toán VLAN, quá trình trao đổi nên bắt đầu từ:
- Số lượng người dùng.
- Số lượng Switch.
- Số lượng Access Point.
- Camera và IoT.
- Các nhóm người dùng cần phân tách.
- Hạ tầng Firewall/Gateway hiện tại.
- Sơ đồ IP.
- DHCP.
- Các tài nguyên nội bộ.
- Chính sách truy cập mong muốn.
- Kế hoạch mở rộng.
Từ đó mới xác định:
VLAN → Subnet → Gateway → Port → Trunk → Routing → Policy
thay vì chỉ bắt đầu bằng việc tạo VLAN ID.
MSP cũng có các hạng mục hỗ trợ lắp đặt, cấu hình, tối ưu và xử lý sự cố hạ tầng CNTT theo phạm vi dịch vụ.
Điều này phù hợp với cách tiếp cận mà doanh nghiệp nên áp dụng cho VLAN: thiết kế từ nhu cầu vận hành trước, sau đó mới cấu hình thiết bị.
Kết Luận – VLAN Giúp Tổ Chức Mạng, Chính Sách Mới Quyết Định Mức Độ Truy Cập
Cisco Meraki VLAN giúp doanh nghiệp phân chia hệ thống mạng thành những nhóm rõ ràng hơn cho nhân viên, khách và thiết bị IoT.
Một mô hình cơ bản có thể gồm:
Employee VLAN → Guest VLAN → IoT VLAN
Cisco Meraki MS cung cấp các công cụ để gán VLAN trên switch port, cấu hình Access/Trunk và quản lý cổng tập trung qua Meraki Dashboard.
Nhưng VLAN chỉ tạo ra sự phân đoạn logic.
Để kiểm soát ai được truy cập tài nguyên nào, doanh nghiệp vẫn phải thiết kế thêm:
Gateway + Routing + Firewall/ACL + Access Policy
Vì vậy, một hệ thống VLAN tốt không bắt đầu từ câu hỏi:
“Nên dùng VLAN ID bao nhiêu?”
Mà nên bắt đầu từ:
“Những nhóm người dùng và thiết bị nào cần được tách, và chúng thực sự cần giao tiếp với những hệ thống nào?”
Khi trả lời được câu hỏi đó, việc thiết kế VLAN, IP, trunk và policy sẽ rõ ràng hơn rất nhiều.
Doanh nghiệp đang triển khai Cisco Meraki MS hoặc muốn phân chia mạng nhân viên, khách và thiết bị IoT?
Hãy gửi MSP thông tin về:
- Quy mô văn phòng.
- Số lượng người dùng.
- Số lượng Switch và Access Point.
- Các nhóm thiết bị.
- Hạ tầng Firewall/Gateway hiện tại.
- Những yêu cầu truy cập giữa các mạng.
MSP sẽ dựa trên hiện trạng và nhu cầu thực tế để trao đổi phương án thiết bị, VLAN và hạ tầng mạng phù hợp với phạm vi có thể hỗ trợ.
Chia sẻ: